Կրիպտոբորսա Bitget-ը հայտարարել է, որ նախնական տվյալներով շուրջ 351.6 մլն դոլարի թվային ակտիվների կորստով ավարտված կիբերհարձակման հետևում կարող էին կանգնած լինել հյուսիսկորեական հաքերները։ Ընկերությունը նշում է, որ հետաքննությունը շարունակվում է, իսկ եզրակացությունները դեռ վերջնական չեն։
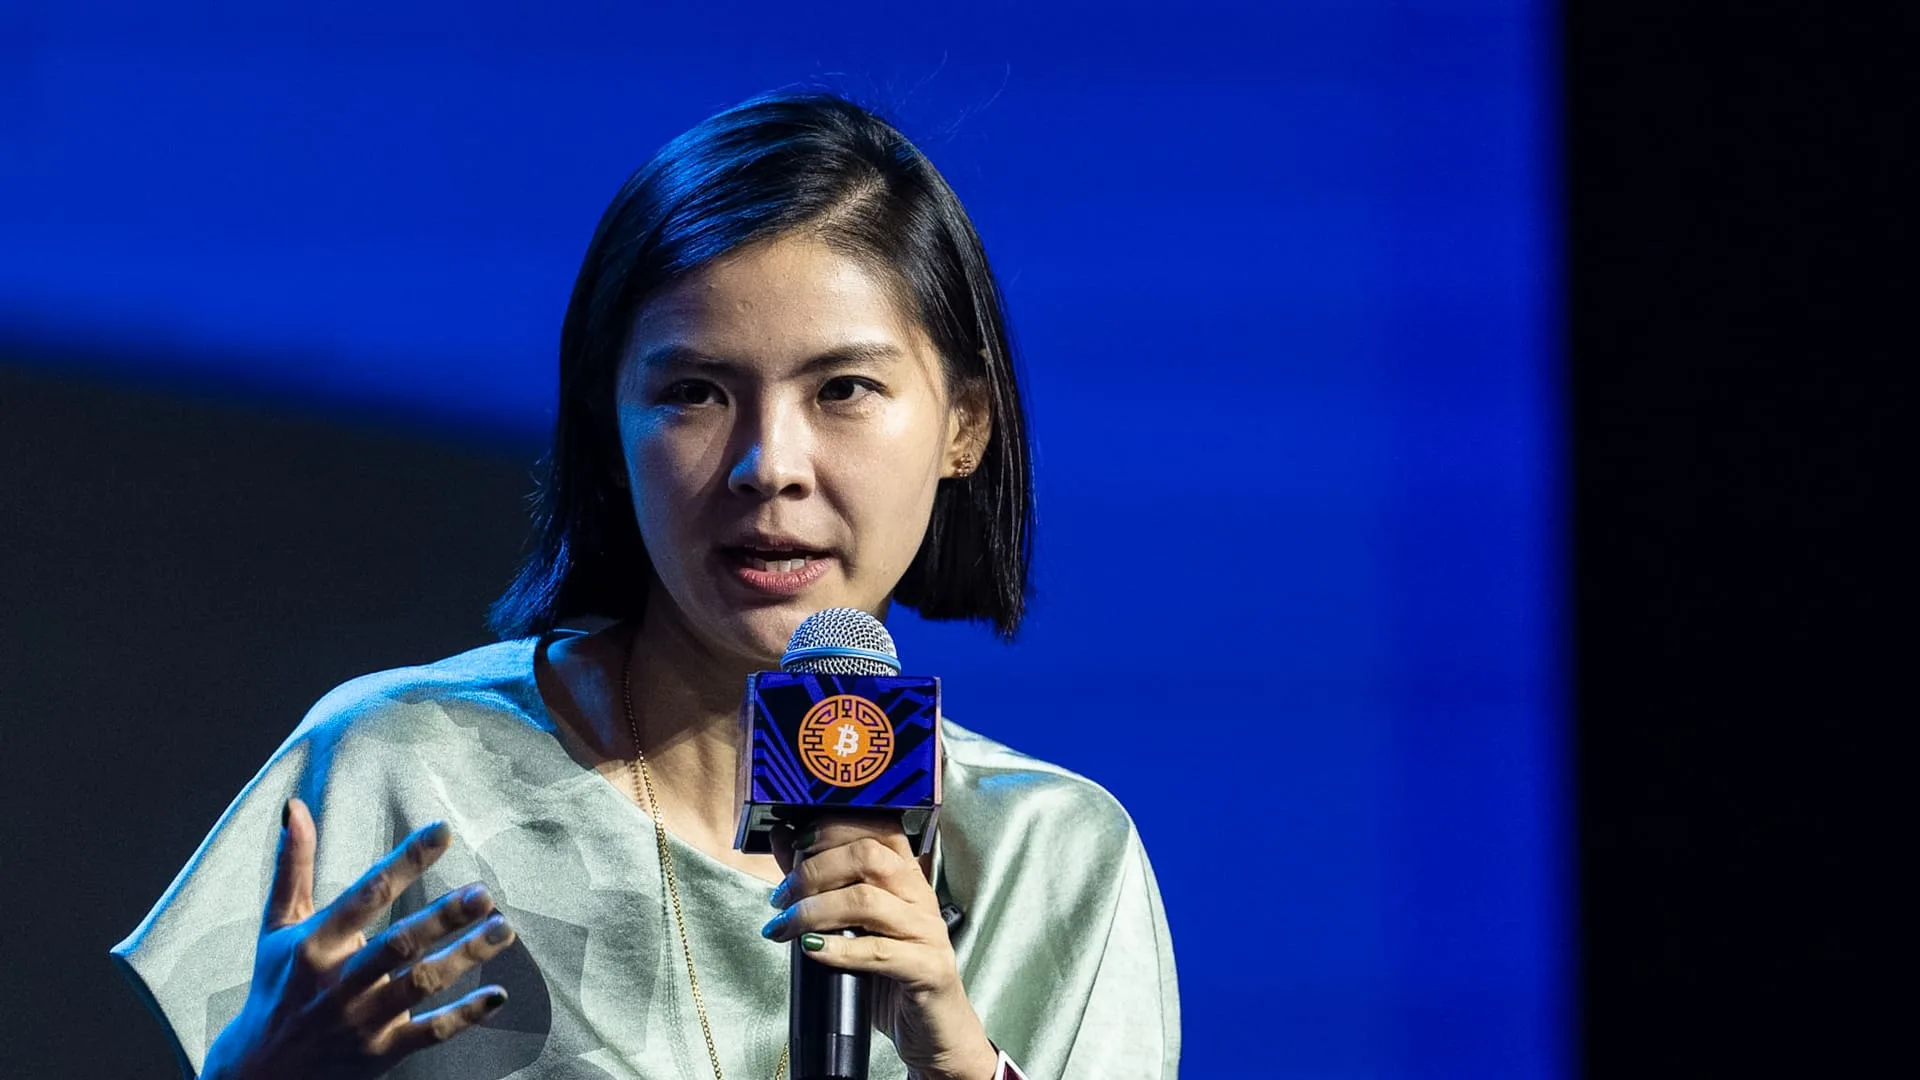
Bitget-ի գլխավոր տնօրեն Gracy Chen-ի խոսքով՝ քննիչները հայտնաբերել են IP հասցեներ, որոնք կապվում են VPN ծառայությունների հետ և նախկինում օգտագործվել են հյուսիսկորեական հաքերային խմբի կողմից։ X հարթակում հեռարձակման ընթացքում նա նաև ասել է, որ հարձակման կառուցվածքը նման է ավելի վաղ այդ երկրին վերագրված գործողություններին։
Chen-ը նշել է, որ Bitget-ի համակարգեր ներթափանցելու կոնկրետ տեխնիկական մեթոդը դեռ ուսումնասիրվում է։ Նրա խոսքով՝ ընկերությունը հինգշաբթի՝ ԱՄՆ ժամանակով ցերեկը, արձանագրել է չարտոնված փոխանցումներ իր որոշ դրամապանակներից։ Խոսքը 19 փոխանցման մասին է, որոնք իրականացվել են hot և warm wallet ենթակառուցվածքի որոշ հատվածներից, մինչդեռ cold wallet-ները մնացել են անվտանգ։
Տուժած ակտիվների թվում եղել են ether, XRP, USDT, USDC, Avalanche և BNB՝ Ethereum, XRP Ledger, Avalanche, BNB Smart Chain և Arbitrum ցանցերում։ Ավելի վաղ բլոկչեյն տվյալների հիման վրա հրապարակված գնահատականները արտահոսքը գնահատել էին մոտ 183 մլն դոլար, սակայն Bitget-ը հայտարարել է, որ այդ հաշվարկները չեն ներառել բոլոր տուժած բլոկչեյններում գրանցված ակտիվությունը։
Ընկերության անվտանգության թիմի նախնական գնահատմամբ՝ հարձակվողը խախտել է դրամապանակների համար կարևոր back-end համակարգերից մեկը, կեղծել փոխանցման տվյալները և գործարկել Bitget-ի հաստատման ու ստորագրման գործընթացը։ Chen-ի խոսքով՝ խախտումը մեկուսացվել է, և դա կանխել է հետագա չարտոնված արտահոսքերը։ «Private key compromise has been ruled out,» ասել է նա։
Ներկայումս դուրսբերումները ժամանակավորապես կասեցված են, քանի դեռ տեխնիկական թիմերը վերանորոգում և ամրապնդում են տուժած համակարգերը։ Միաժամանակ մուտքագրումներն ու առևտուրը շարունակվում են սովորական ռեժիմով։ Վերականգնման հստակ ժամկետ Chen-ը չի նշել, սակայն ասել է, որ դուրսբերումները կարող են վերագործարկվել ժամերի կամ օրերի ընթացքում և «չպետք է շաբաթներ տևի»։
Bitget-ը պնդում է, որ հաճախորդների մնացորդները ճիշտ են հաշվառված, իսկ ամբողջ կորուստը կփակվի ընկերության User Protection Fund-ի հաշվին, որի ծավալը գերազանցում է 464 մլն դոլարը։
Bybit-ի գլխավոր տնօրեն Ben Zhou-ն հայտարարել է, որ իր թիմը պատրաստ է աջակցել Bitget-ին։ Նրա խոսքով՝ Bybit-ը թարմացնում է իր LazarusBounty հարթակը, որպեսզի օգնի հետևել գողացված միջոցների շարժին։ Zhou-ն նաև հիշեցրել է, որ Bitget-ը աջակցել էր Bybit-ին 2025 թվականի փետրվարին տեղի ունեցած 1.5 մլրդ դոլարի հաքից հետո։


Աղբյուր՝ www.cnbc.com